
Progettare l’IoT su larga scala: architetture, protocolli e la sfida dell’Edge Computing
La transizione dai progetti pilota all’IoT su larga scala, spesso indicato come Massive IoT, non consiste semplicemente nell’aggiungere nuovi sensori a un’infrastruttura esistente. Distribuire dieci dispositivi in un impianto permette ancora di gestire manualmente configurazioni, credenziali e anomalie; coordinare migliaia o centinaia di migliaia di nodi distribuiti su un territorio, in una rete energetica o nel tessuto di una Smart City richiede invece un’architettura progettata fin dall’origine per crescere.
Il limite non è più la sola disponibilità dell’hardware. Scalabilità della connettività, consumo energetico, copertura radio, gestione delle identità, aggiornabilità del firmware, osservabilità e costi operativi diventano parti dello stesso problema. Una scelta apparentemente marginale sul singolo nodo, moltiplicata per l’intera flotta e per anni di esercizio, può determinare la sostenibilità tecnica ed economica del sistema.
Per questo motivo, il Massive IoT deve essere trattato come una piattaforma distribuita e non come una collezione di dispositivi. Sensori, gateway, rete, piattaforma dati, applicazioni e processi di manutenzione devono essere dimensionati insieme, partendo dal dato realmente necessario e dalla decisione che quel dato dovrà supportare.
Il nodo della connettività: reti LPWAN, NB-IoT e LTE-M
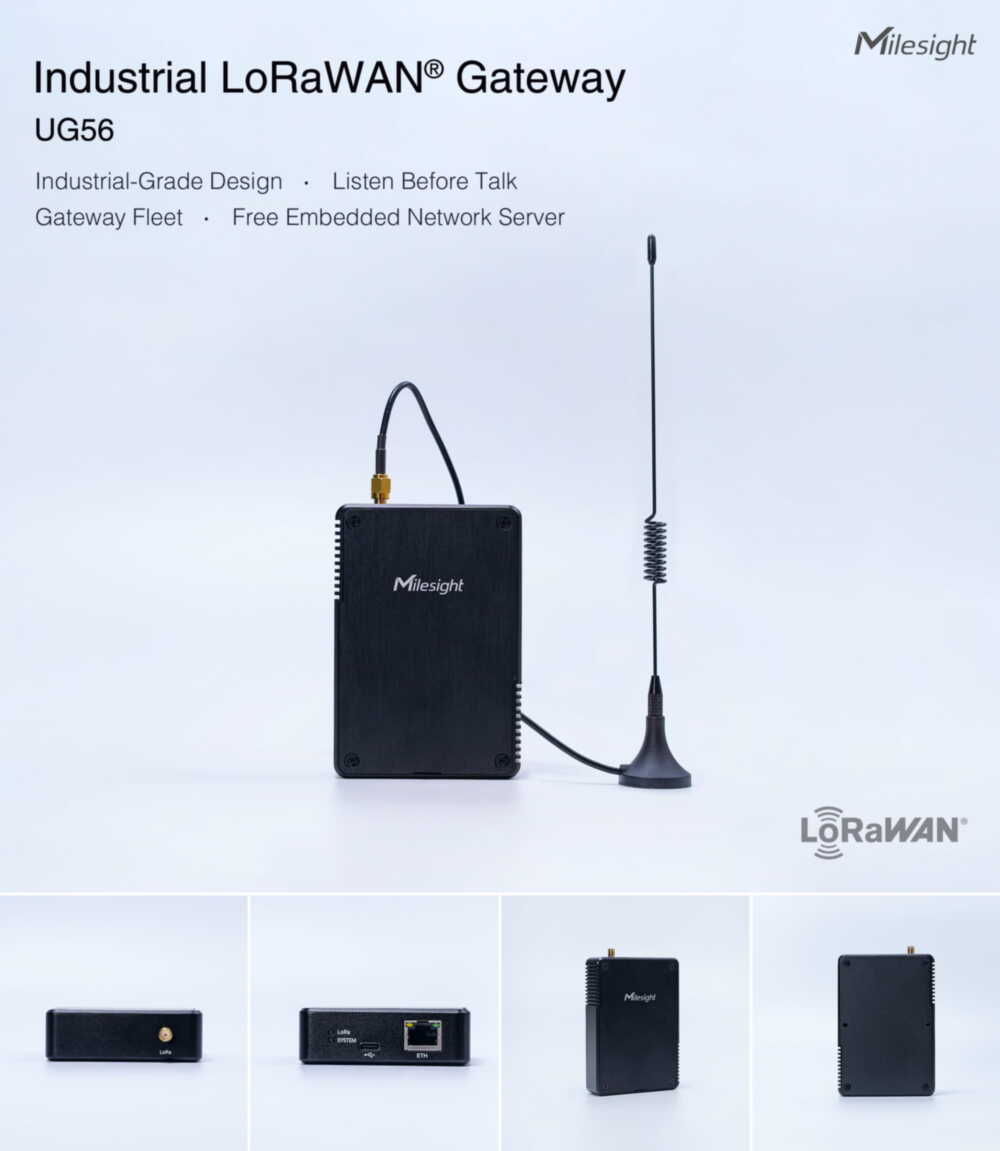
Il primo ostacolo dell’IoT su larga scala è il trasporto del dato. Wi-Fi e connettività cellulare ad alte prestazioni non sono necessariamente inadatti, ma possono risultare sovradimensionati per nodi che inviano pochi byte a intervalli lunghi e devono funzionare per anni con una batteria. Le reti LPWAN, Low Power Wide Area Network, sono state sviluppate proprio per combinare ampia copertura, velocità contenute e consumi ridotti.
L’autonomia superiore ai dieci anni, spesso associata a queste tecnologie, non è però una garanzia intrinseca del protocollo. È un obiettivo progettuale raggiungibile soltanto in determinate condizioni: messaggi brevi e poco frequenti, buona copertura, numero limitato di ritrasmissioni, corretta configurazione dei tempi di ascolto, batteria adeguata e profilo termico compatibile. Un dispositivo collocato in una zona radio sfavorevole può consumare molto più del previsto nel tentativo di ristabilire il collegamento.
Tra le soluzioni che operano su spettro non licenziato, LoRaWAN consente di costruire reti private, comunitarie o gestite da operatori. Offre grande flessibilità e costi di connettività controllabili, ma richiede una progettazione attenta di gateway, capacità radio, duty cycle e traffico di downlink. Sigfox utilizza anch’esso bande non licenziate, ma si basa su un ecosistema e su un modello di rete differenti: non deve quindi essere presentato come uno standard aperto e perfettamente intercambiabile con LoRaWAN.
Nel dominio cellulare, NB-IoT e LTE-M sono tecnologie standardizzate dal 3GPP e utilizzano spettro licenziato e infrastrutture degli operatori. NB-IoT è orientato soprattutto a dispositivi fissi, messaggi contenuti e copertura estesa; LTE-M supporta velocità maggiori, mobilità e aggiornamenti più pesanti con maggiore facilità. La disponibilità effettiva, il roaming, le prestazioni e il ciclo di vita commerciale dipendono tuttavia dall’operatore e dal Paese.
La rete cellulare offre autenticazione, gestione dello spettro e livelli di servizio controllati dall’operatore, ma questo non rende automaticamente NB-IoT o LTE-M adatti a qualsiasi applicazione industriale critica. Latenza, disponibilità, ridondanza e comportamento in condizioni degradate devono essere verificati sul caso d’uso. Per funzioni di sicurezza o controllo in tempo reale possono essere necessari canali dedicati, reti private o architetture di fallback.
Dalla telemetria passiva all’Edge Computing industriale

Moltiplicare il numero di sensori non significa soltanto aumentare il volume complessivo dei dati. Significa anche gestire picchi, messaggi duplicati, connessioni intermittenti, dati fuori sequenza e migliaia di eventi concorrenti. Trasmettere continuamente dati grezzi verso un cloud centrale può aumentare costi, latenza e dipendenza dalla connettività senza produrre un vantaggio proporzionato.
L’Edge Computing industriale sposta una parte dell’elaborazione sul dispositivo, sul gateway o su un nodo locale. Il sistema può filtrare campioni inutili, aggregare misure, applicare soglie dinamiche e conservare temporaneamente i dati durante un’interruzione della rete. Al cloud vengono inviati eventi, indicatori sintetici o finestre di dati selezionate, mentre le informazioni complete possono essere trasferite soltanto quando servono per analisi approfondite o addestramento dei modelli.
I microcontrollori più recenti possono eseguire modelli di machine learning compatti, secondo l’approccio TinyML. Un sensore di vibrazione può riconoscere una variazione anomala dello spettro; un nodo termico può distinguere un incremento fisiologico da una deriva persistente. Il vantaggio non deriva dall’applicare intelligenza artificiale a ogni dispositivo, ma dall’eseguire localmente un’inferenza mirata quando riduce davvero banda, latenza o consumo energetico.
Anche l’Edge Computing introduce nuovi vincoli. Modelli, soglie e regole devono essere versionati; i risultati devono poter essere ricondotti alla configurazione che li ha prodotti; gli algoritmi devono essere monitorati per individuare deriva e decadimento delle prestazioni. Inoltre, un’elaborazione più complessa richiede memoria, capacità di calcolo ed energia. Il bilancio va quindi valutato sull’intero ciclo operativo, non soltanto sulla quantità di traffico evitato.
Device Lifecycle Management: governare la scalabilità dei sensori
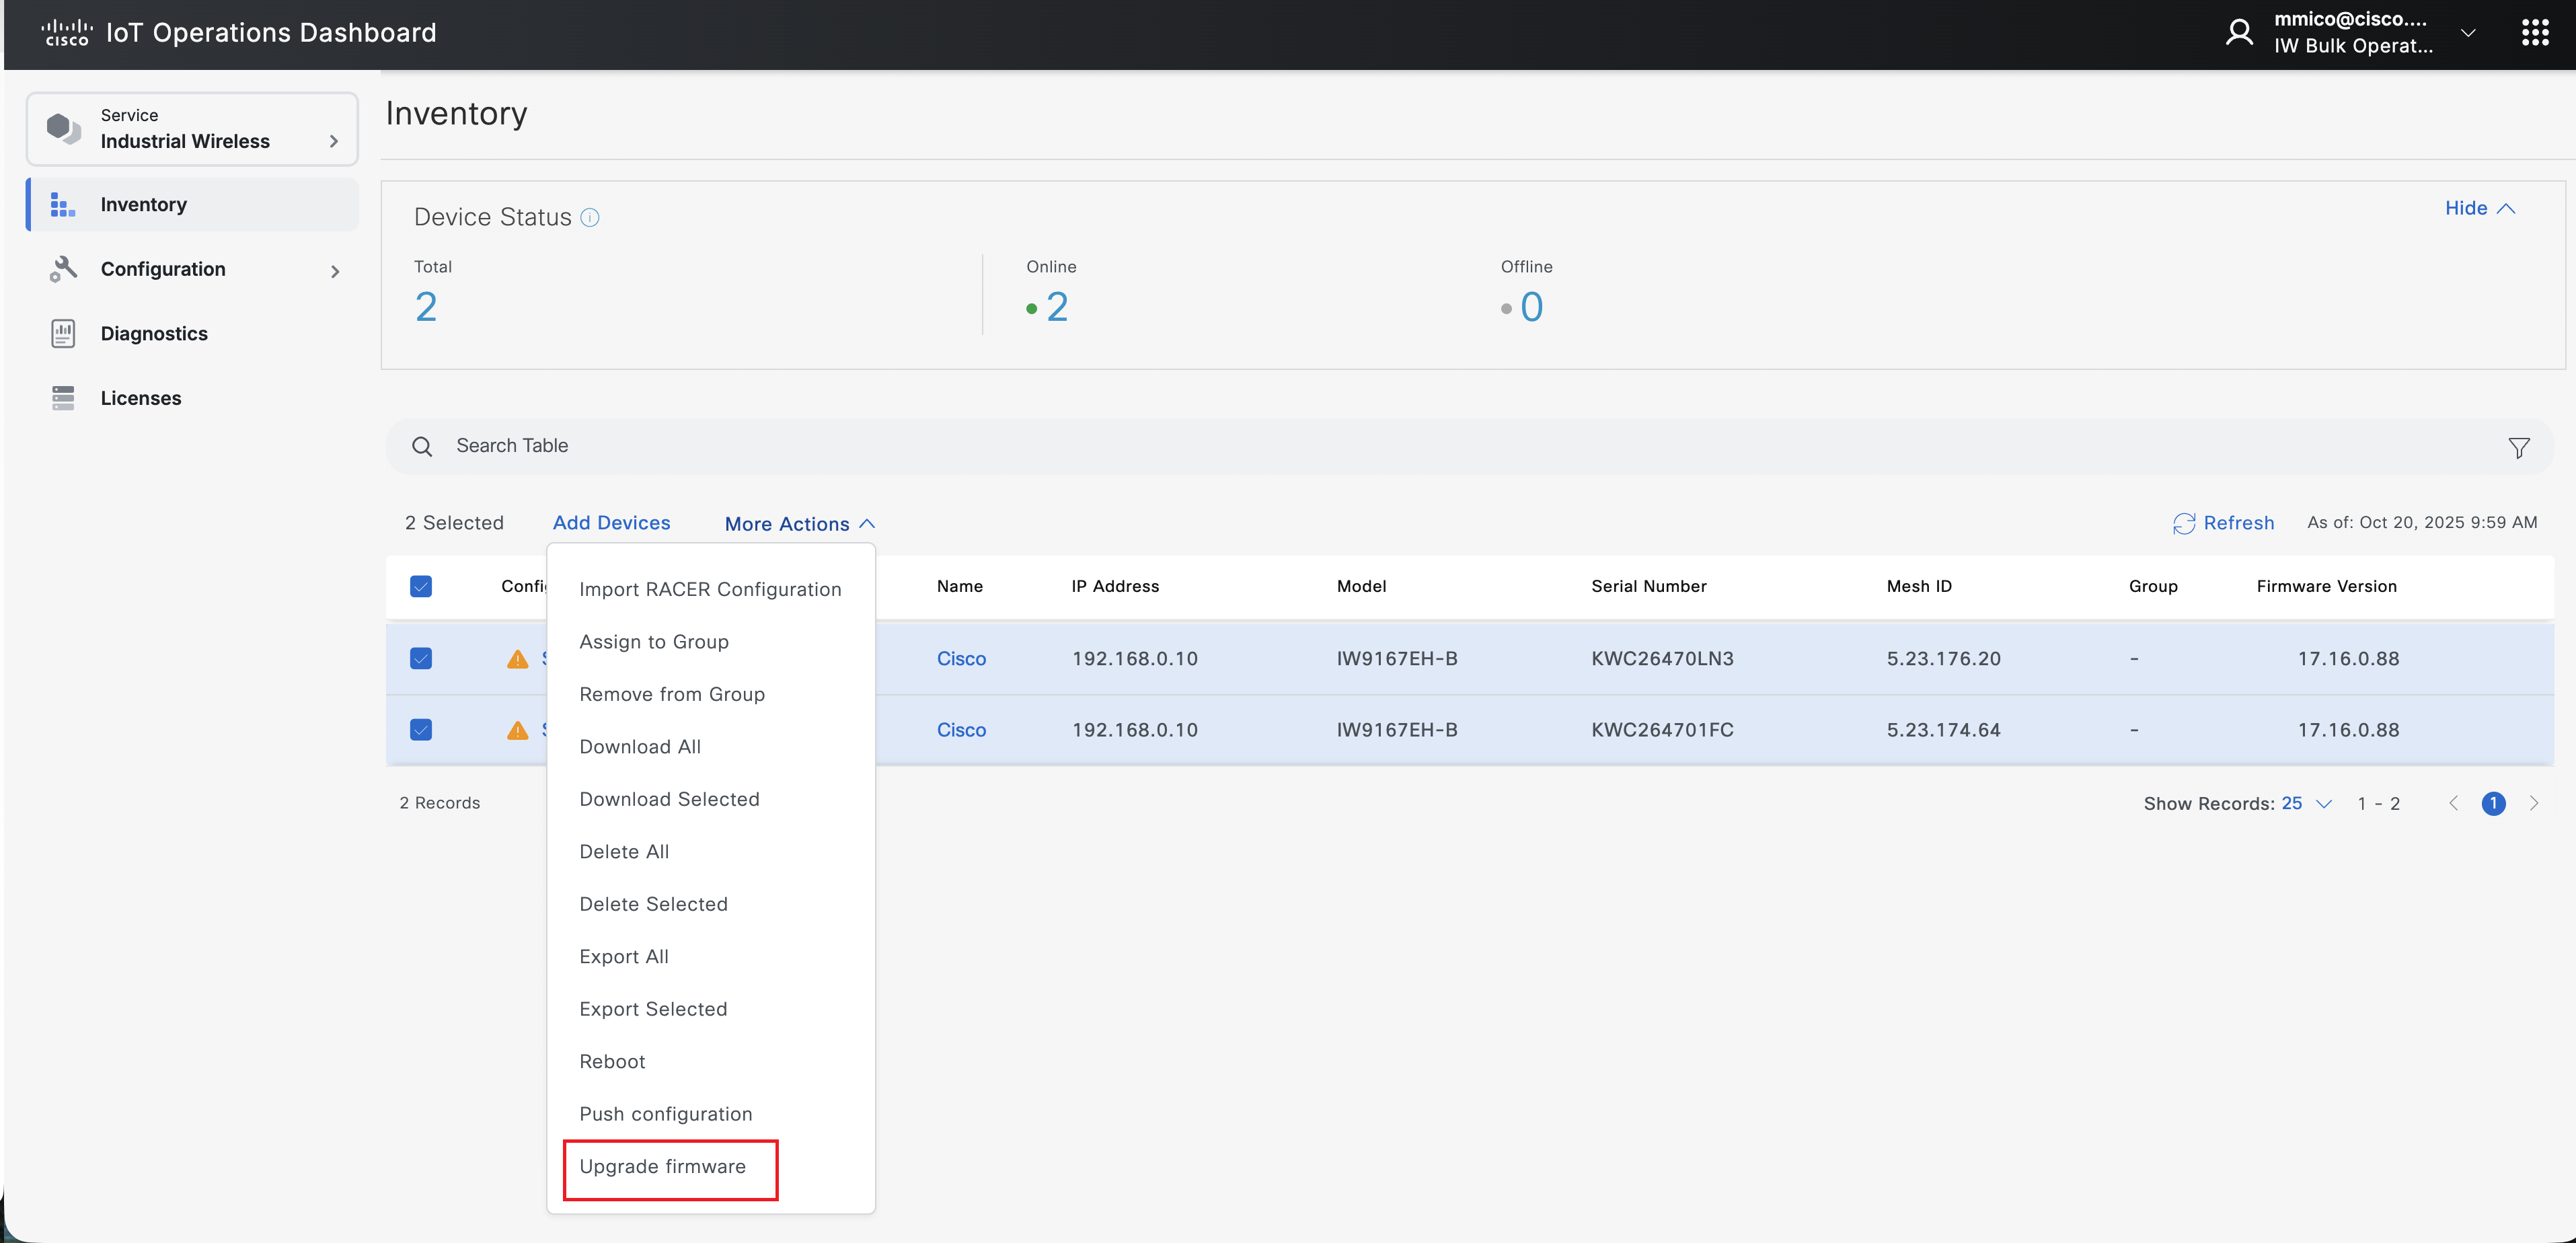
La vera prova di scalabilità dei sensori inizia dopo l’installazione. Ogni dispositivo deve essere inventariato, associato a un’identità, configurato, monitorato e infine dismesso in modo controllato. Senza un sistema di Device Lifecycle Management, una flotta numerosa diventa rapidamente un insieme opaco di versioni firmware, credenziali e configurazioni non più verificabili.
Il provisioning deve ridurre al minimo le operazioni manuali e impedire che credenziali condivise o predefinite si propaghino sull’intera rete. Ogni nodo dovrebbe poter essere identificato in modo univoco, associato al proprietario e al sito di installazione e autorizzato esclusivamente alle funzioni necessarie. L’inventario deve registrare modello, revisione hardware, firmware, stato della batteria, ultima comunicazione e politiche applicate.
Gli aggiornamenti firmware Over-The-Air sono indispensabili, ma non devono essere lanciati indiscriminatamente su tutta la flotta. Un processo robusto utilizza pacchetti firmati, verifica di integrità e autenticità, distribuzione a gruppi progressivi, controllo dell’esito e possibilità di rollback. La segmentazione per modello, revisione e contesto operativo evita di distribuire un’immagine incompatibile e limita l’impatto di eventuali regressioni.
Lo stesso sistema deve riconoscere dispositivi silenziosi, batterie in degrado, tentativi di autenticazione anomali e deviazioni rispetto alla configurazione attesa. L’obiettivo non è soltanto ridurre le visite dei tecnici, ma trasformare la manutenzione in un processo osservabile, tracciabile e pianificabile.
Sicurezza Zero Trust per il Massive IoT
Una rete composta da migliaia di dispositivi amplia la superficie d’attacco e rende insostenibile il presupposto che un nodo sia affidabile soltanto perché si trova all’interno del perimetro aziendale. Il principio Zero Trust richiede di verificare identità, autorizzazione e contesto di ogni interazione, applicando privilegi minimi e segmentazione anche ai dispositivi con risorse limitate.
Una radice di fiducia hardware, realizzata mediante Secure Element, TPM o funzioni equivalenti integrate nel microcontrollore, può proteggere chiavi e operazioni crittografiche. Non è però l’unico modo possibile né una garanzia sufficiente. Servono anche avvio verificato, protezione dei dati, interfacce disabilitate quando non necessarie, rotazione delle credenziali, logging e capacità di revocare o mettere in quarantena un nodo compromesso.
Gli standard e le linee guida internazionali convergono su alcune capacità di base: identificazione del dispositivo, configurazione sicura, protezione dei dati, controllo dell’accesso alle interfacce, aggiornamento del software e consapevolezza dello stato di sicurezza. Queste funzioni devono essere progettate insieme al prodotto, perché aggiungerle dopo la distribuzione può essere tecnicamente impossibile o economicamente insostenibile.
Il successo finanziario di un’infrastruttura Massive IoT dipende quindi dalla capacità di governare l’intero sistema. Connettività, elaborazione all’edge, sicurezza e gestione del ciclo di vita non sono livelli indipendenti: ogni scelta modifica consumi, costi, prestazioni e rischio. L’IoT su larga scala diventa sostenibile quando l’architettura riduce il lavoro manuale, rende misurabile il comportamento della flotta e permette di intervenire prima che una singola anomalia venga moltiplicata per migliaia di dispositivi.
[Credits: Agenda Digitale]
Leggi anche:
- RAS System integration robotica: dalla piattaforma al sistema
- Droni e IA: la nuova architettura per la mappatura e il monitoraggio fluviale
- RAS: robotica autonoma integrata da Dronemaster
- Drone Rega per il soccorso alpino: BVLOS, Lifeseeker e IA
- Soccorso in montagna in Piemonte: la Valsesia si dota di un drone con ARTVA e termocamera
- Droni agricoli contro il clima estremo: sensori aerei per proteggere i raccolti
- Droni heavy-lift nello Yunnan: sei UAV sollevano 780 kg
Richiedi
info
Sovvenzioni
Con riferimento all’art. 1 comma 125 della Legge 124/2017, qui di seguito sono riepilogate le sovvenzioni ricevute nell’anno 2022:
Soggetto erogante: Stato Italiano
Contributo ricevuto: 16.398
Causale: Bonus investimenti L.160/19
Certificazioni
In quanto Operatore/Pilota con autorizzazioni Enac n. 3975 e n. 4488 tutti i nostri servizi sono assoggettati al rispetto del Regolamento dei Mezzi Aerei a Pilotaggio Remoto ed in particolare all’ art. 8
Scopri le certificazioni